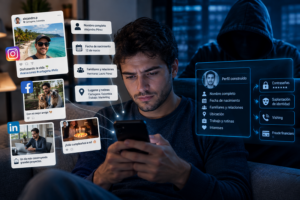
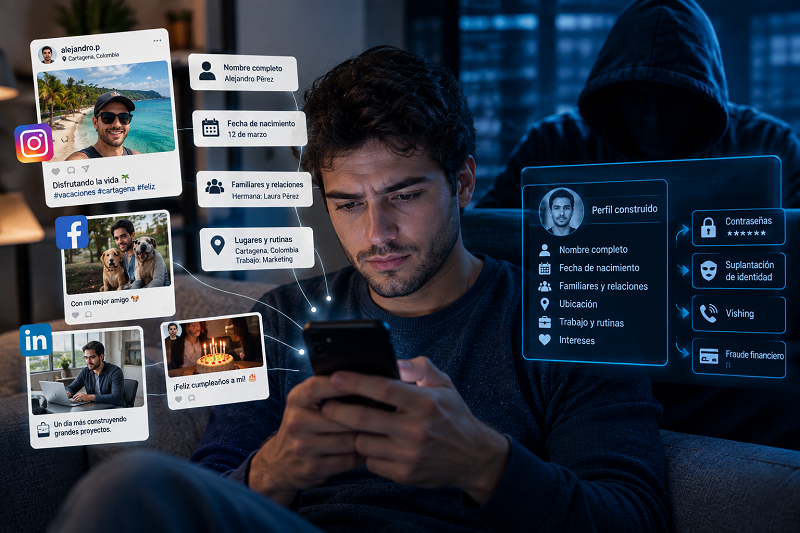
La información que una persona comparte en redes sociales puede terminar siendo mucho más valiosa para un ciberdelincuente de lo que imagina. Una fotografía, una fecha de nacimiento o una publicación sobre el entorno familiar parecen datos inofensivos por separado, pero juntos pueden convertirse en herramientas para construir engaños cada vez más creíbles. El riesgo está en la capacidad de cruzar esos fragmentos para conocer a una víctima antes de contactarla.
Las cifras muestran que el problema sigue creciendo en Colombia. De acuerdo con datos del Ministerio de Defensa, entre enero y marzo de 2026 se registraron 19.182 denuncias por delitos informáticos, un aumento del 11,6 % frente a las 17.184 reportadas durante el mismo periodo de 2025. El incremento evidencia la necesidad de prestar mayor atención a la forma en que se comparte y protege la información personal.
Bogotá concentra una parte importante de estos reportes. Durante el primer trimestre de 2026, la capital acumuló 6.222 denuncias, frente a las 4.935 registradas en igual periodo del año anterior. Más allá de las cifras, el escenario plantea una pregunta para los usuarios: ¿cuánta información sobre sus rutinas, relaciones y actividades está disponible para alguien que no conocen?
Esteban Pinetta, asesor estratégico en delitos financieros y riesgo digital en SISAP, explica que el peligro no necesariamente está en un dato aislado, sino en la posibilidad de combinar información pública para construir un perfil detallado de una persona. Esta práctica facilita que los delincuentes preparen comunicaciones que incorporen referencias familiares, laborales o personales y resulten más convincentes para sus destinatarios.
La ingeniería social aprovecha precisamente esa confianza. Un mensaje que menciona el nombre de un familiar, una actividad reciente o una situación laboral puede parecer legítimo, incluso cuando proviene de un tercero que busca obtener información confidencial. En estos casos, el conocimiento previo de la víctima funciona como una herramienta para reducir sus sospechas y aumentar las probabilidades de que responda a una solicitud fraudulenta.
El problema también involucra las contraseñas y los mecanismos de recuperación de cuentas. Las fechas de nacimiento, los nombres de allegados y otros datos personales no deberían utilizarse como claves ni como respuestas a preguntas de seguridad, porque pueden estar disponibles en perfiles públicos o registros accesibles. La exposición de estos elementos puede facilitar intentos de acceso no autorizado, especialmente cuando se combinan con contraseñas débiles o reutilizadas.
Para Pinetta, la prevención comienza con una gestión más consciente de la huella digital. Revisar los permisos de privacidad, limitar la publicación de ubicaciones en tiempo real, evitar divulgar documentos personales y activar la autenticación de múltiples factores son medidas que reducen la exposición. También es importante verificar por un canal independiente cualquier solicitud de dinero, transferencia o entrega de credenciales, incluso si parece provenir de alguien conocido.
El desafío para usuarios y empresas consiste en entender que la seguridad digital no depende exclusivamente de los sistemas tecnológicos. También está relacionada con la cantidad de información que se deja disponible y con las decisiones que se toman al compartirla. En un entorno donde los datos públicos pueden alimentar fraudes personalizados, la recomendación de SISAP es administrar la información personal con el mismo cuidado que se aplica a una contraseña.